Escrita · ensaio
Montei um honeypot e deixei a internet atacá-lo
Pus uma máquina na internet a fingir que era vulnerável, só para ver quem batia à porta. Em menos de um dia tinha milhares de ataques, malware a cair, e bots a tentar as passwords do costume. Isto é o que aprendi.
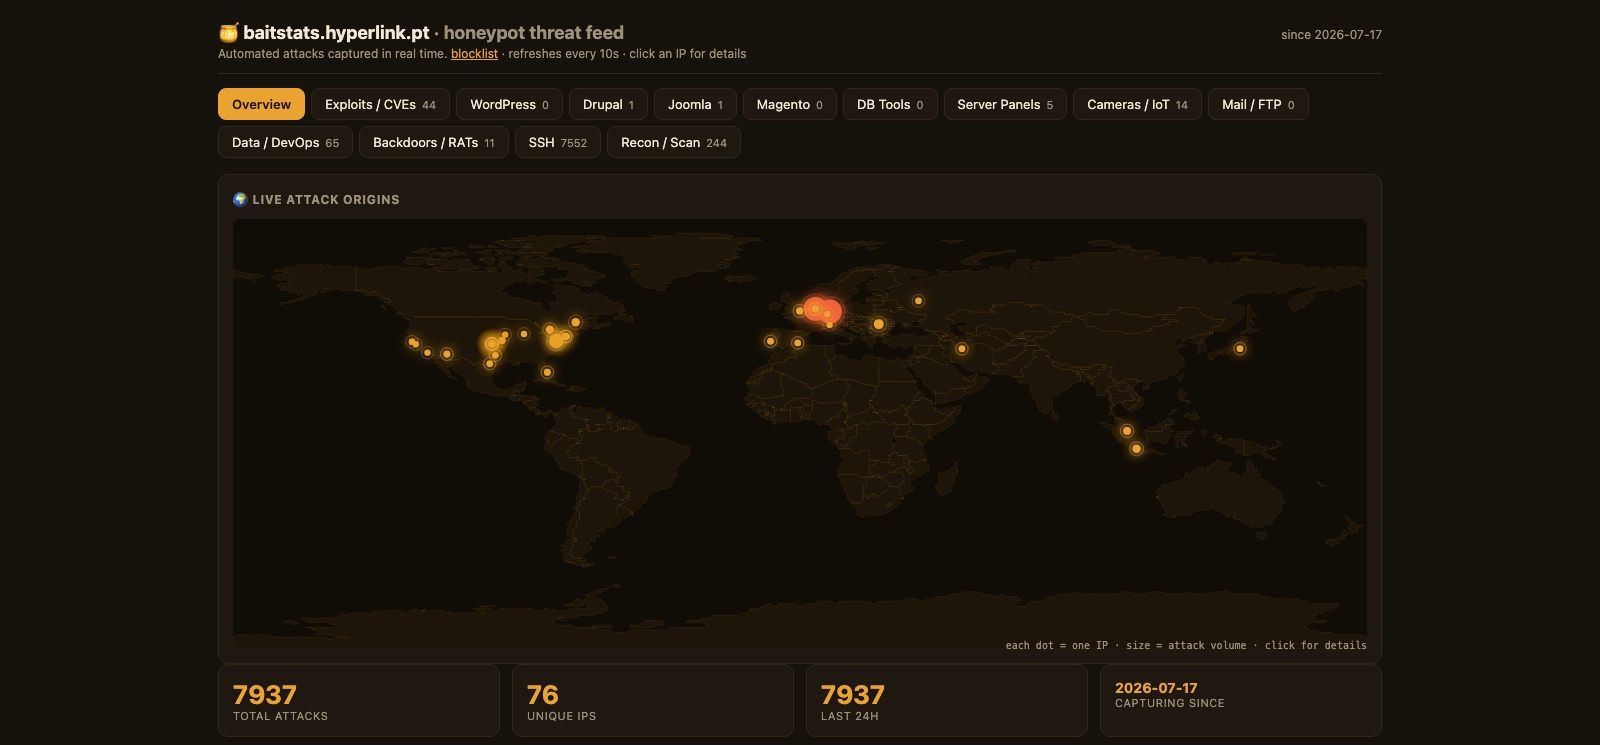
Sempre tive curiosidade em ver o que acontece a uma máquina exposta na internet quando ninguém está a olhar. Toda a gente diz “a internet é um sítio hostil”, “põe um servidor online e em minutos já lá estão bots”, mas nunca tinha visto isso com os meus olhos. Então decidi montar um honeypot.
O que é um honeypot
Um honeypot é um isco. Uma máquina que finge ser vulnerável de propósito, só para atrair atacantes automatizados, registar tudo o que eles fazem, e nunca lhes dar acesso a nada real. Não tem serviços verdadeiros: tem imitações. Quando um bot tenta entrar, o honeypot faz de conta que é um alvo fácil, deixa o bot “trabalhar”, e apanha cada credencial que ele tenta, cada comando que corre, cada ficheiro que tenta largar.
A regra de ouro, que repeti a mim próprio o tempo todo: o honeypot observa, nunca ataca. Emula e regista, mas nunca executa o que o atacante manda, nunca reenvia tráfego malicioso para terceiros, nunca contra-ataca. É um sensor, não uma arma. Assim que se cruza essa linha, deixa de ser defesa e passa a ser problema, meu e legal.
A isca
Aluguei um servidor dedicado só para isto, e tratei-o como território hostil desde o primeiro minuto: sem ligação à minha rede, sem credenciais reais, sem nada que valesse a pena roubar. Depois pus a máquina a fingir ser vulnerável em muitas frentes ao mesmo tempo:
- Um SSH que deixa os bots “entrar” numa consola falsa e grava todos os comandos que eles escrevem.
- Dezenas de painéis de login falsos, iguaizinhos aos reais: WordPress, phpMyAdmin, cPanel, Webmin, Plesk, Joomla. Fui buscar os logótipos e o código verdadeiros para ficarem convincentes, incluindo os headers certos, para que até uma ferramenta de scan os identifique como reais.
- Logins de câmaras IP e gravadores de vídeo, que são dos alvos mais varridos do planeta.
- Servidores de email falsos (o clássico login com email e password) que apanham as tentativas de brute-force de contas.
- Iscos de bases de dados expostas e ferramentas de programador, que os atacantes adoram encontrar abertas.
- E, no fim, o mais divertido: backdoors falsos. Portas de trojans clássicos como o NetBus e o Back Orifice, que fingem ser uma máquina já infetada, para atrair a classe de criminoso que anda a caçar computadores comprometidos dos outros para os sequestrar.
Tudo isto a despejar para uma única base de dados, e daí para um painel público onde vejo os ataques em tempo real, num mapa, com os países de origem e o que cada IP andou a fazer.
O que a internet me atirou
Foi mais rápido e mais bruto do que eu esperava. Em menos de um dia, com um IP acabado de estrear, já tinha milhares de ataques de dezenas de IPs diferentes, e a coisa não parou desde então.
O grosso é força bruta de SSH. Os bots tentam entrar, e quando “entram”, a primeira coisa que fazem é sempre a mesma: correr um uname para perceber que sistema e que processador é aquele. Vi esse comando ser corrido mais de mil e quinhentas vezes. É reconhecimento puro, à procura de saber que tipo de máquina apanharam antes de decidir o que largar.
As passwords que tentam são um espelho triste da segurança da internet. A campeoníssima, de longe, é o 123456. Depois seguem-se sequências de números, password, admin, e por aí. Os nomes de utilizador são tão previsíveis: root, admin, ubuntu, deploy. Um bot chegou a tentar claude como utilizador, o que me arrancou um sorriso.
A parte que mais me impressionou foi o malware. Vários bots, depois de “entrarem” no SSH, tentaram descarregar e correr um binário. E não era um só ficheiro: era um pacote com o mesmo malware compilado para meia dúzia de arquiteturas diferentes (x86, MIPS, ARM), para infetar seja lá o que for que tivesse apanhado. É o comportamento típico das botnets tipo Mirai, que constroem exércitos de dispositivos infetados a partir de routers e câmaras mal configuradas. O honeypot guardou os ficheiros, sem os correr, claro.
Quanto à origem, a maioria vem de gamas de alojamento na Holanda e na Alemanha. Não é que os atacantes vivam lá: é onde alugam os servidores baratos e descartáveis de onde disparam os ataques.
O que correu mal
Não foi tudo linear. Houve dois momentos em que percebi que não fazia ideia do que estava a fazer.
O primeiro foi a firewall. Montei uma regra de firewall limpa e apertada, e de repente o Docker deixou de conseguir criar redes. Demorei a perceber que a minha regra estava a apagar, sem querer, as regras internas que o Docker precisa para funcionar. Foi uma boa lição sobre como duas ferramentas de rede podem pisar-se uma à outra sem avisar.
O segundo foi mais uma lição de bom senso do que técnica. A dada altura pensei em pôr publicidade na tal página de estatísticas, para o projeto pagar-se a si próprio. Mas parei a tempo de perceber o óbvio: quem “visita” um honeypot são bots, não pessoas. Servir anúncios a tráfego automatizado não só não rende nada, como as redes de publicidade tratam isso como fraude e banem a conta para sempre. A lição foi separar as audiências: os bots alimentam os dados, e só os humanos que vêm ver a análise é que fazem sentido monetizar, e noutro sítio qualquer.
Houve ainda um pormenor giro de paranoia bem colocada. Ao início, o painel de estatísticas estava a correr na própria máquina-isco. Mas isso é um erro: se um atacante fizer um scan à máquina e vir um dashboard, percebe logo que aquilo é um honeypot e ou foge ou passa a envenenar os dados. A máquina-isco só pode mostrar ao mundo os iscos. Tudo o resto tem de viver noutro lado.
O que tenho agora
No fim, tenho uma coisa de que gosto muito: uma máquina que passa o dia a apanhar a internet a portar-se mal, e um painel público onde qualquer pessoa pode ver os ataques a acontecer, com mapa, estatísticas e a lista dos IPs mais insistentes. Está em baitstats.hyperlink.pt, se quiseres espreitar.
Gerei também uma blocklist automática: uma lista dos IPs que fizeram algo claramente malicioso, que qualquer pessoa pode usar na sua própria firewall. Com um cuidado importante que aprendi a valorizar: só entra na lista quem tenta mesmo entrar ou explorar, nunca quem apenas espreita. E as entradas expiram sozinhas, porque um IP malicioso hoje pode ser de uma pessoa inocente daqui a duas semanas.
Ainda há muito por afinar, e provavelmente vou continuar a mexer nisto durante semanas. Mas a curiosidade inicial está mais do que satisfeita. A internet é, de facto, um sítio hostil. E agora tenho os números para o provar.